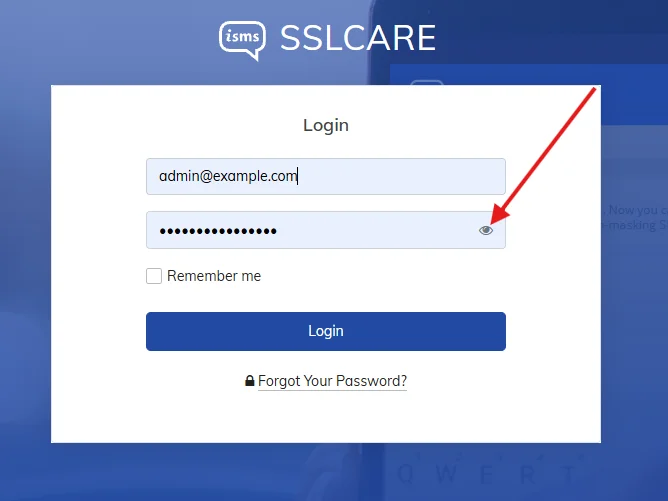
Password Eye Toggle বর্তমানে প্রায় প্রতিটি ওয়েবসাইট ও অ্যাপ্লিকেশনের Login Form-এ ব্যবহৃত একটি জনপ্রিয় ফিচার। Password Eye Toggle-এর মাধ্যমে ব্যবহারকারী টাইপ করা পাসওয়ার্ড দৃশ্যমান করে ভুল যাচাই করতে পারেন। তবে ERP, CRM ও Attendance Management System-এর মতো সংবেদনশীল অ্যাপ্লিকেশনে এই ফিচারের সুবিধার পাশাপাশি সম্ভাব্য নিরাপত্তা ঝুঁকিও বিবেচনা করা প্রয়োজন।
Password Eye Toggle কী এবং কেন ব্যবহার করা হয়?
Password Eye Toggle হলো Login Form-এর এমন একটি ফিচার, যার মাধ্যমে চোখের আইকনে ক্লিক করে টাইপ করা পাসওয়ার্ড দেখা যায় এবং আবার ক্লিক করে সেটি আড়াল করা যায়। দীর্ঘ বা জটিল পাসওয়ার্ড টাইপ করার সময় এটি ব্যবহারকারীর ভুল কমাতে সাহায্য করে।
তবে পাসওয়ার্ড দৃশ্যমান করার এই সুবিধা অনিচ্ছাকৃতভাবে অন্য কারও কাছে গোপন তথ্য প্রকাশের সুযোগও তৈরি করতে পারে।
অফিসের পরিবেশে কীভাবে ঝুঁকি তৈরি হতে পারে?
ধরা যাক, একজন কর্মী অফিসে বসে কোনো ERP, CRM বা Attendance Management System-এ লগইন করছেন। তিনি পাসওয়ার্ড টাইপ করার পর Eye Icon-এ ক্লিক করে সেটি দৃশ্যমান করলেন। এ সময় পাশে বা পেছনে থাকা কেউ স্ক্রিনের দিকে তাকিয়ে পাসওয়ার্ডটি দেখে ফেলতে পারেন। সাইবার নিরাপত্তার ভাষায় এ ধরনের কৌশলকে সাধারণত Shoulder Surfing বলা হয়।
আরেকটি পরিস্থিতি বিবেচনা করা যাক। কোনো কর্মী নিজের ডেস্ক থেকে সাময়িকভাবে উঠে গেছেন, কিন্তু কম্পিউটারে Login Window খোলা রয়েছে। সে অবস্থায় অন্য কেউ এসে Password Eye Toggle-এ ক্লিক করে পাসওয়ার্ড দৃশ্যমান করতে পারেন—যদি সেটি ইতিমধ্যে টাইপ করা থাকে এবং ফর্মে পাসওয়ার্ডটি সংরক্ষিত অবস্থায় থাকে।
এ ধরনের পরিস্থিতিতে পাসওয়ার্ডের দৈর্ঘ্য, অক্ষর ও সংখ্যার ব্যবহার কিংবা সম্ভাব্য প্যাটার্ন সম্পর্কেও ধারণা পাওয়া যেতে পারে। একই বা কাছাকাছি পাসওয়ার্ড অন্য অ্যাকাউন্টে ব্যবহার করা হলে ঝুঁকি আরও বাড়তে পারে।
তাহলে কি Password Eye Toggle বাদ দেওয়া উচিত?
প্রশ্নটি গুরুত্বপূর্ণ হলেও, সব অ্যাপ্লিকেশন থেকে এই ফিচার বাদ দেওয়াই একমাত্র সমাধান নয়। Password Eye Toggle নিজে কোনো নিরাপত্তা দুর্বলতা নয়; বরং এটি ব্যবহারকারীর সুবিধার জন্য তৈরি একটি ফিচার। ঝুঁকি মূলত নির্ভর করে ব্যবহারের পরিবেশ, অ্যাপ্লিকেশনের অন্যান্য নিরাপত্তাব্যবস্থা এবং ব্যবহারকারীর আচরণের ওপর।
তবে উচ্চ নিরাপত্তা প্রয়োজন এমন ব্যবসায়িক অ্যাপ্লিকেশনে ফিচারটি রাখা হবে কি না, তা নির্ধারণের সময় সম্ভাব্য ঝুঁকি ও ব্যবহারকারীর সুবিধা—দুটিই বিবেচনা করা উচিত।
পাসওয়ার্ড সুরক্ষায় যেসব পদক্ষেপ জরুরি
নিরাপত্তা নিশ্চিত করতে কয়েকটি বিষয় বিশেষভাবে গুরুত্বপূর্ণ:
অফিস বা জনসমাগমপূর্ণ স্থানে পাসওয়ার্ড দৃশ্যমান করার সময় সতর্ক থাকা।
কম্পিউটার ছেড়ে যাওয়ার আগে স্ক্রিন লক করা এবং প্রয়োজন অনুযায়ী লগআউট করা।
প্রতিটি অ্যাকাউন্টে শক্তিশালী ও আলাদা পাসওয়ার্ড ব্যবহার করা।
Multi-Factor Authentication (MFA) বা Two-Factor Authentication (2FA) চালু রাখা।
সংবেদনশীল অ্যাপ্লিকেশনে যথাযথ Session Management ও স্বয়ংক্রিয় Screen Lock-এর ব্যবস্থা রাখা।
ব্যবহারকারীদের সাইবার নিরাপত্তা বিষয়ে সচেতন করা।
এখানে মনে রাখা জরুরি, MFA চালু থাকলেও পাসওয়ার্ড দেখে ফেলার ঝুঁকি সম্পূর্ণ দূর হয় না। একইভাবে, Password Eye Toggle সরিয়ে দিলেও অন্য নিরাপত্তা দুর্বলতা থেকে যেতে পারে।
Security by Design: সুবিধা ও নিরাপত্তার ভারসাম্য
একটি ভালো সফটওয়্যার তৈরির ক্ষেত্রে শুধু ফিচার যোগ করাই যথেষ্ট নয়; প্রতিটি ফিচার কীভাবে ব্যবহার করা হবে এবং সেটি কোনো অনাকাঙ্ক্ষিত ঝুঁকি তৈরি করতে পারে কি না, তা বিবেচনা করাও জরুরি। এই ধারণাই Security by Design-এর একটি গুরুত্বপূর্ণ অংশ।
Password Eye Toggle রাখা বা বাদ দেওয়ার সিদ্ধান্ত নেওয়ার সময় অ্যাপ্লিকেশনের ধরন, ব্যবহারকারীর প্রয়োজন, কাজের পরিবেশ এবং সামগ্রিক নিরাপত্তাব্যবস্থা মূল্যায়ন করা উচিত।
আপনার মতামত কী? বিশেষ করে যেসব ERP, CRM বা Attendance Management System-এ MFA/2FA চালু নেই, সেসব অ্যাপ্লিকেশনে Password Eye Toggle রাখা উচিত, নাকি নিরাপত্তার স্বার্থে বিকল্প ব্যবস্থা বিবেচনা করা উচিত?